
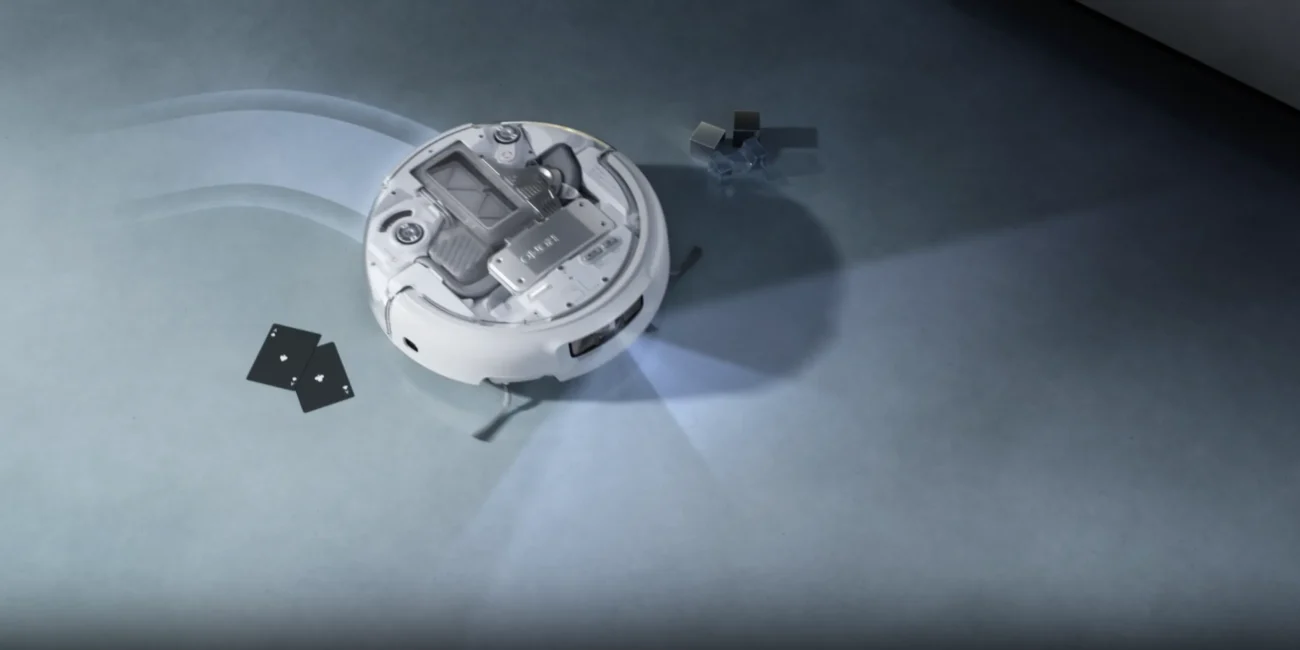
Сами Аздуфал не е искал да хаква всички роботи прахосмукачки по света. Като ръководител на AI стратегия, той просто е искал да управлява своята чисто нова DJI Romo с геймпад от PlayStation 5, “защото звучи забавно”.
Но когато неговото саморъчно написано приложение се свързало със сървърите на DJI, то не получило отговор само от една прахосмукачка. Близо 7 000 устройства по целия свят започнали да се отчитат пред него като пред свой шеф.
Мащабът на пробива: Достъп до камери и планове на домове
Използвайки AI асистента Claude Code, Аздуфал създава приложение, което просто извлича личния му “токен” (private token) – ключът, който казва на сървърите на DJI, че той има право да вижда собствените си данни. Проблемът? Сървърите му предоставили достъп до данните на хиляди други потребители.
По време на демонстрация на живо, Аздуфал показал шокиращо ниво на достъп. На всеки три секунди хиляди роботи (включително преносими станции DJI Power) изпращали MQTT пакети с данни, разкриващи:
- Серийни номера и приблизителна локация в 24 различни държави.
- Пълни 2D карти на домовете на потребителите (с точните размери на всяка стая).
- Статус на батерията и препятствията по пътя.
- Най-страшното: Достъп до живата видеовръзка от камерите на роботите, напълно заобикаляйки ПИН кода за сигурност.
Реакцията на DJI: Половинчати кръпки и оправдания
Когато Аздуфал и журналисти се свързват с DJI, компанията първоначално твърди, че уязвимостта е била открита и отстранена още през януари. Истината обаче се оказва различна – по време на самите изявления на компанията, Аздуфал все още е имал пълен достъп до устройствата през сървърите им в САЩ, Европа и Китай.
Впоследствие DJI призна за проблема, наричайки го “проблем с валидирането на бекенд разрешенията, засягащ MQTT комуникацията”. Компанията приложи две спешни кръпки (пачове) на 8 и 10 февруари, за да затвори достъпа. От DJI подчертават, че данните винаги са били криптирани (TLS) при трансфер, но експертите по сигурността отбелязват, че това е безсмислено, ако сървърът разкрива всичко в чист текст на всеки автентикиран потребител.
Проблемът с “умните” домове
Този инцидент идва в изключително лош момент за китайския гигант DJI, който и без това е изправен пред сериозни рестрикции на западните пазари. Но проблемът е индустриален. През последните години видяхме подобни скандали с хакнати роботи на Ecovacs и Dreame, както и укривани уязвимости от производители на камери като Wyze и Anker Eufy.
“Толкова е странно да имаш микрофон на една шибана прахосмукачка,” споделя Аздуфал, повдигайки въпроса за границата между удобството и следенето.
Докато DJI обещава да закърпи оставащите уязвимости (като заобикалянето на ПИН кода за видео) в рамките на следващите седмици, доверието на потребителите отново е подложено на изпитание. Сами Аздуфал може и да не е спазил правилата на програмите за “лов на бъгове”, но бързото му публично разкритие вероятно е предотвратило много по-дългосрочен теч на данни.
А добрата новина за него? Вече наистина може да управлява своя Romo с PlayStation геймпад.
Бихте ли пуснали робот с камера и микрофон в дома си, знаейки колко лесно сървърите могат да бъдат компрометирани? Споделете мнението си в коментарите на Kostoff.eu.


No Comment! Be the first one.