
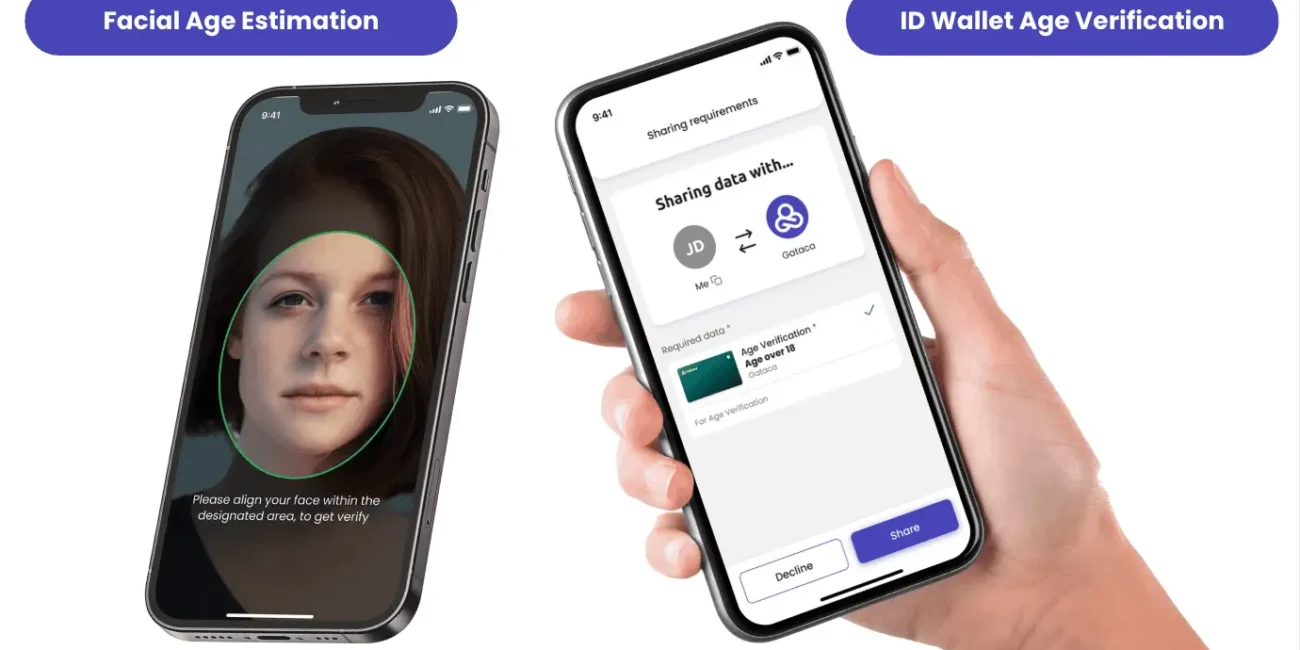
Новопредставеното европейско приложение за проверка на възрастта вече е подложено на остри критики, след като изследовател по киберсигурност обяви, че е успял да заобиколи защитите му за по-малко от 2 минути.
ЕС представи новото приложение в сряда, като целта му е да позволи на потребителите да доказват възрастта си онлайн, без да предават лични данни на самите платформи. Критиките идват малко след като председателят на ЕК Урсула фон дер Лайен похвали софтуера (чийто прототип стартира през юли 2025 г.) като “технически готов” и отговарящ на “най-високите стандарти за поверителност”.
Детски грешки в дизайна и сигурността
Прозрачността на отворения код обаче изигра лоша шега на създателите. Експертът по сигурността Пол Мур разкри в социалната мрежа X (бивш Twitter) фундаментални конструктивни недостатъци в системата на ЕС. “Сериозно, Фон дер Лайен – този продукт ще бъде катализатор за огромен пробив в даден момент. Въпрос на време е”, заяви той.
Hacking the #EU #AgeVerification app in under 2 minutes.
During setup, the app asks you to create a PIN. After entry, the app *encrypts* it and saves it in the shared_prefs directory.
1. It shouldn’t be encrypted at all – that’s a really poor design.
2. It’s not… https://t.co/z39qBdclC2 pic.twitter.com/FGRvWtWzaZ— Paul Moore – Security Consultant (@Paul_Reviews) April 16, 2026
Според Мур, приложението съхранява криптиран ПИН код локално на устройството, но криптирането не е обвързано с “трезора за самоличност” (identity vault) на потребителя. Това отваря вратата за изненадващо лесно заобикаляне: чрез изтриване на специфични стойности, свързани с ПИН кода от конфигурационните файлове на приложението, и рестартирането му, нападателят може да зададе нов ПИН, като същевременно запази достъпа до идентификационните данни, създадени при предишния профил.
Apart from the things you highlighted, why do users only have a certain number of age verifications available? Why does proof of age have an expiration date?
Once I’m over 18, I will always be over 18. I’m not turning any younger! pic.twitter.com/k7KEr020Rv
— The Collective Sensemaking Project (@csmproject) April 16, 2026
Разработчиците в интернет пространството са изумени защо чувствителни данни за удостоверяване са директно достъпни и редактируеми от крайните потребители, вместо да се използва хардуерният “защитен анклав” (secure enclave) на съвременните смартфони.
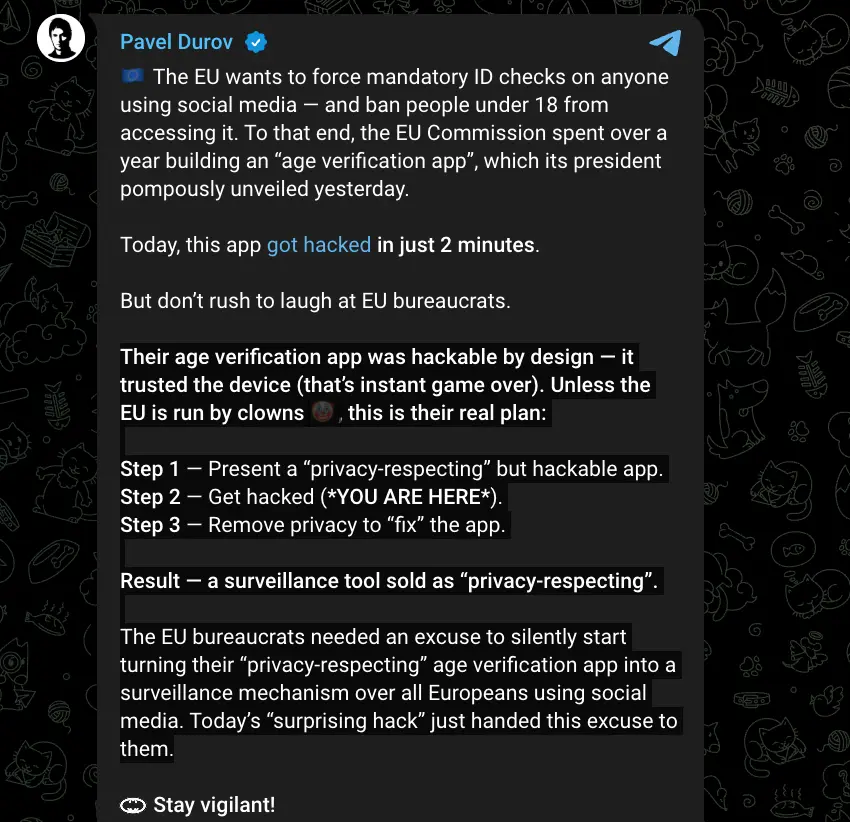
Павел Дуров: Това е инструмент за масово следене
Отзвукът бързо привлече вниманието на високопоставени фигури в индустрията. Съоснователят и главен изпълнителен директор на Telegram Павел Дуров коментира, че слабостите на приложението може да не са случайни.
“Тяхното приложение за проверка на възрастта е хакваемо по дизайн — то се доверява на устройството”, написа Дуров в своя канал, наричайки това “незабавен край на играта” от гледна точка на сигурността. Той прогнозира зловещ сценарий: “Представят ‘уважаващо поверителността’, но хакваемо приложение… биват хакнати… премахват поверителността, за да ‘поправят’ приложението. Крайният резултат е инструмент за наблюдение, продаван като зачитащ поверителността.”
Глобалният проблем с възрастовите ограничения
Дебатът в ЕС се случва на фона на глобална вълна от регулации. Обединеното кралство принуди порнографските сайтове да въведат проверки на възрастта и глоби Reddit с 20 милиона долара за пропуски, което принуди Apple да въведе режим “дете по подразбиране” за милиони потребители на iPhone. Австралия стана първата страна, която напълно забрани социалните медии за лица под 16 години, а платформи като Discord се сблъскаха с огромен отпор заради плановете си да сканират лицата на потребителите.
Над 400 изследователи по сигурността вече подписаха отворено писмо, предупреждаващо, че тези закони създават централизирани бази данни (“honey pots”), уязвими за кибератаки, и намаляват поверителността. Скандалът с европейското приложение само налива масло в огъня, доказвайки, че перфектен баланс между защита на децата и цифрова анонимност все още не е открит.
Смятате ли, че Дуров е прав и тези приложения са просто “троянски кон” за събиране на лични данни от правителствата? Споделете мнението си в коментарите на Kostoff.eu.


No Comment! Be the first one.